Gestion des accès LDAP dans Centreon
Pré-requis
Avoir un serveur AD Windows ou un serveur LDAP Linux fonctionnel.
Toute la suite de l’article s’appuie sur configuration LDAP décrite ici.
Vous devrez donc adapter les fichiers ci-dessous à votre contexte.
Dans ce document nous allons voir la configuration d’un serveur LDAP la philosophie reste la même pour un serveur AD.
Principes de base
Gestion accès LDAP
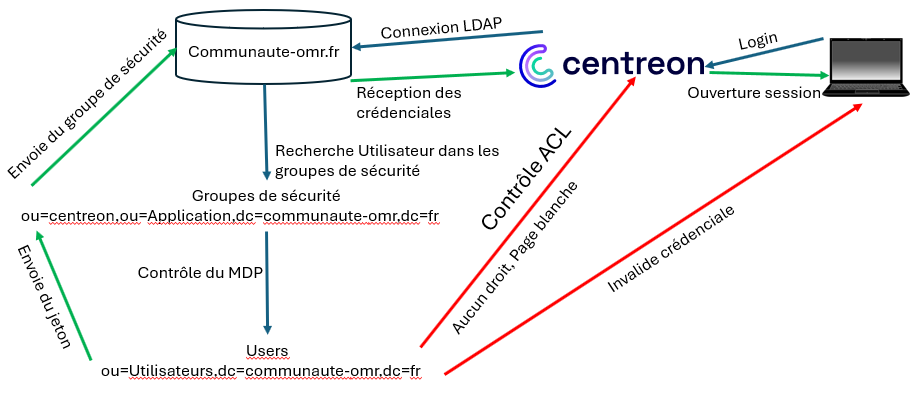
Le schéma ci-dessus présente l’authentification LDAP dans Centreon. Elle valide :
- Le couple Utilisateur/MDP
- Le group AD d’appartenance
- Le groupe ACL en fonction du groupe AD
- Les droits utilisateure en fonction des ACL
Gestion ACL
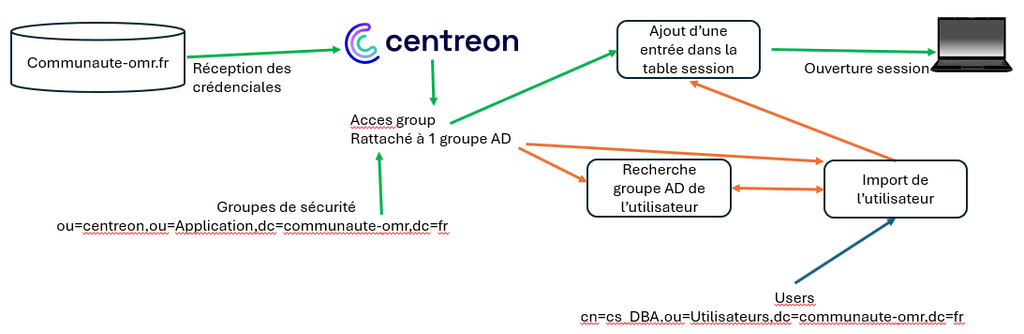
Le schéma ci-dessus présente le fonctionnement de la primo connexion à Centreon après la fenêtre d’identification.
- Depuis les access groups, on recherche les groupes AD de rattachement
- On recherche le groupe AD de l’utilisateur -> Groupe ACL
- Si validation group ACL/groupAD/user/MDP OK :
- Import de l’utilisateur dans centreon avec le group LDAP de rattachement
- Ajout d’une entrée dans la table sessions avant d’afficher la page par défaut de l’utilisateur
OU Applicative Centreon
Nous avons besoin d’une OU Applicative centreon pour des raisons de performances des requêtes LDAP dans centreon.
Fichier de l’OU applicative Centreon
cat > OuCentreon.ldif << EOF
dn: ou=centreon,ou=Application,dc=communaute-omr,dc=fr
objectClass: organizationalUnit
ou: centreon
EOFImport du fichier
ldapadd -Y EXTERNAL -H ldapi:/// -f OuCentreon.ldifCréation des comptes de service
J’ai mis le même ssha pour tous les comptes.
Si vous souhaitez avoir un MDP différents pour chaque utilisateur vous pouvez lancer autant de fois que nécessaire :
slappasswd
New password:
Re-enter new password:
Copier la valeur retournée de type {SSHA}xxxxxxxx.Les comptes de services ci-dessous seront utilisés pour valider les accès utilisateurs via les ACL et l’authentification LDAP.
Exemple d’utilisateur
cat > cs_ACL_Centreon.ldif << EOF
dn: uid=cs_DBA,ou=Utilisateurs,dc=communaute-omr,dc=fr
objectClass: inetOrgPerson
objectClass: posixAccount
cn: cs_DBA
userPassword: {SSHA}EHWhthptN+sXxAeDE0Wn0CNi9pyz3zNO
gidNumber: 15012
homeDirectory: /home/cs_Admin-Linux
sn: cs_DBA
uid: cs_DBA
uidNumber: 20120
loginShell: /bin/bash
EOFListe des champs :
- dn: Chemin DN complet de l’utilisateur
- objectClass: inetOrgPerson (décrit une personne dans l’annuaire)
- objectClass: posixAccount (Attributs nécessaires à un compte Unix/Linux.)
- cn: Nom de l’utilisateur
- userPassword: MDP Crypté
- gidNumber: ID du groupe de rattachement
- homeDirectory: répertoire personnel déclaré
- sn: nom de famille
- uid: identifiant de connexion
- uidNumber: identifiant numérique de l’utilisateur sous Linux
- loginShell: shell lancé à la connexion
Import du fichier
ldapadd -Y EXTERNAL -H ldapi:/// -f cs_ACL_Centreon.ldifCréation des groupes Centreon
Pour des raisons pédagogiques les groupes LDAP et ACL centreon porteront le même nom.
Exemple de groupe LDAP
cat > Groupe_ACL_Centreon.ldif << EOF
dn: cn=AG_DBA,ou=centreon,ou=Application,dc=communaute-omr,dc=fr
objectClass: groupOfNames
objectClass: posixGroup
cn: AG_DBA
gidNumber: 15012
member: uid=cs_DBA,ou=Utilisateurs,dc=communaute-omr,dc=fr
memberUid: cs_DBA
EOFDescription des champs
- dn: Chemin DN complet du groupe ici dans l’OU Application/Centreon
- objectClass: Entrées pour un groupe LDAP
- objectClass: Groupe compatible avec les comptes Unix/Linux
- cn: Nom du groupe
- gidNumber: identifiant numérique du groupe sous Linux
- member: Chemin DN complet vers l’utilisateur pour le groupe de rattachement
- memberUid: Nom du compte à rattacher au groupe
Import du fichier
ldapadd -Y EXTERNAL -H ldapi:/// -f Groupe_ACL_Centreon.ldifConfiguration Centreon pour les accès LDAP
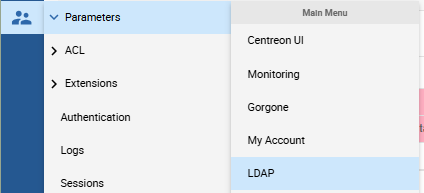
Rendez-vous dans la page d’administration : Administration > Parameters > LDAP
Informations générales
- Configuration name exemple : Serveur LDAP communaute-omr.fr
- Description : Faire une description exemple : Gestion LDAP communaute-omr.fr pour les accès centreon dans le chemin DN : cn=Centreon,ou=Application,dc=communaute-omr,dc=fr
- Enable LDAP authentication : Yes
- Store LDAP password : Yes
- Auto import users : Yes
- Contact template : Votre Template User
- Use service DNS : No
Contexte LDAP
Les groupes LDAP
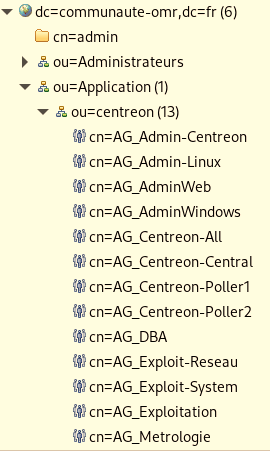
Les utilisateurs
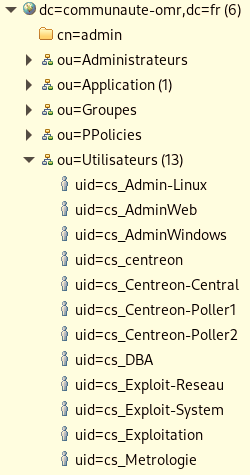
Synchronisation Options
- Enable LDAP synchronization on login : Yes
- Permet de synchroniser les changements de MDP OU de Groupe LDAP
LDAP Servers
- Host address : @IP Serveur ldap
- Port :
- Hors Prod : 289
- Prod : 636 Cocher TLS SSL en fonction de la configuration de votre Serveur
LDAP Information
- Bind user : Le chemin DN Complet de l’utilisateur pour les recherche LDAP
- Bind password : MDP de l’utilisateur
- Protocol version : 3
- Template : Adapté en fonction du context
- Search user base DN : Le chemin DN Complet de l’OU utilisateurs
- Search group base DN : Le chemin DN Complet de l’OU applicative centreon
Sauvegarder la configuration
Validation de l’accès LDAP
Contrôle de l’OU Utilisateur
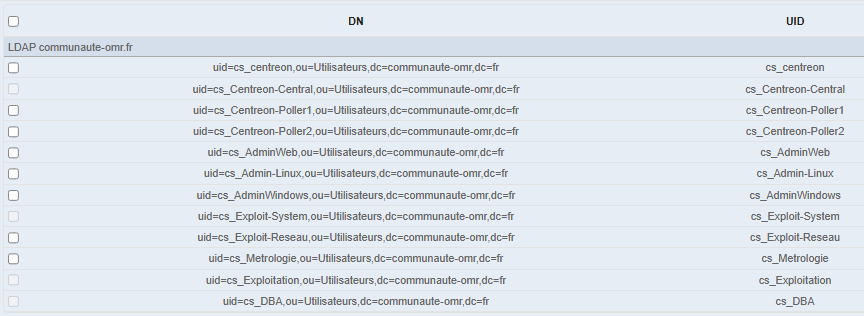
Rendez vous dans le menu Configuration > Users > Contacts / Users
Cliquer sur le bouton LDAP Import
Pour Afficher les 60 premiers utilisateurs cliquer sur search
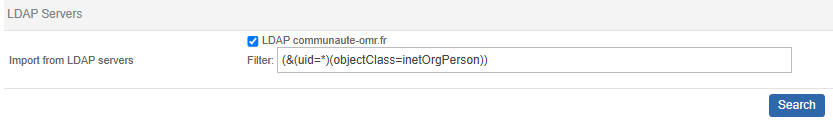
Les comptes de services définis plus haut sont bien disponible.
Contrôle de l’OU ApplicationCentreon
Rendez-vous dans le menu Administration > ACL > Access Groups
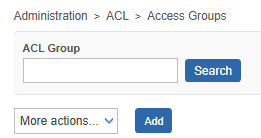
On clique sur ADD pour contrôler les groupes LDAP Disponibles :
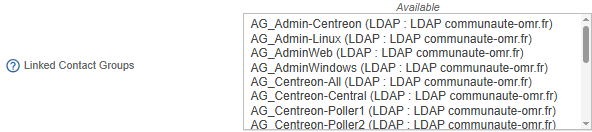
Les groupes avec l’origine LDAP est bien disponible.
Mes recommandations
- Il est important d’isoler les groupes AD applicatifs pour des raisons de performances au moment de l’identification de l’utilisateur.
- Pour simplifier la gestion de groupes ACL, je préconise d’avoir une adéquation entre le nom du groupe LDAP et le Groupe ACL.